三大 AI 程式代理存在共通信任風險,惡意 GitHub 議題可影響後續執行
2026.08.11
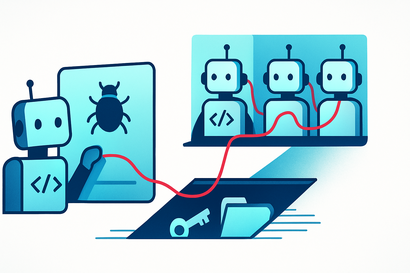
資安業者分析 Claude Code、Gemini CLI 與 Codex 的自動化工作流程,發現三套 AI 程式開發代理雖採用不同安全機制,仍在工具權限、沙箱隔離及共享工作區出現信任落差。攻擊者可透過 GitHub 議題送入惡意內容,達成遠端程式碼執行、機密外洩與持續控制後續代理。
資安業者 Novee Security 分析了 Anthropic Claude Code、Google Gemini CLI 與 OpenAI Codex 三套 AI 程式開發代理的自動化工作流程,發現它們雖各自採用不同的安全機制,仍在工具權限、沙箱隔離及共享工作區等環節出現共通的信任落差。攻擊者可透過 GitHub 議題送入惡意內容,進而影響代理的執行行為;研究展示的攻擊方式包括遠端程式碼執…