大量自動化無效通報湧入,Google 暫停開源軟體產品漏洞獎勵計畫
2026/10/06
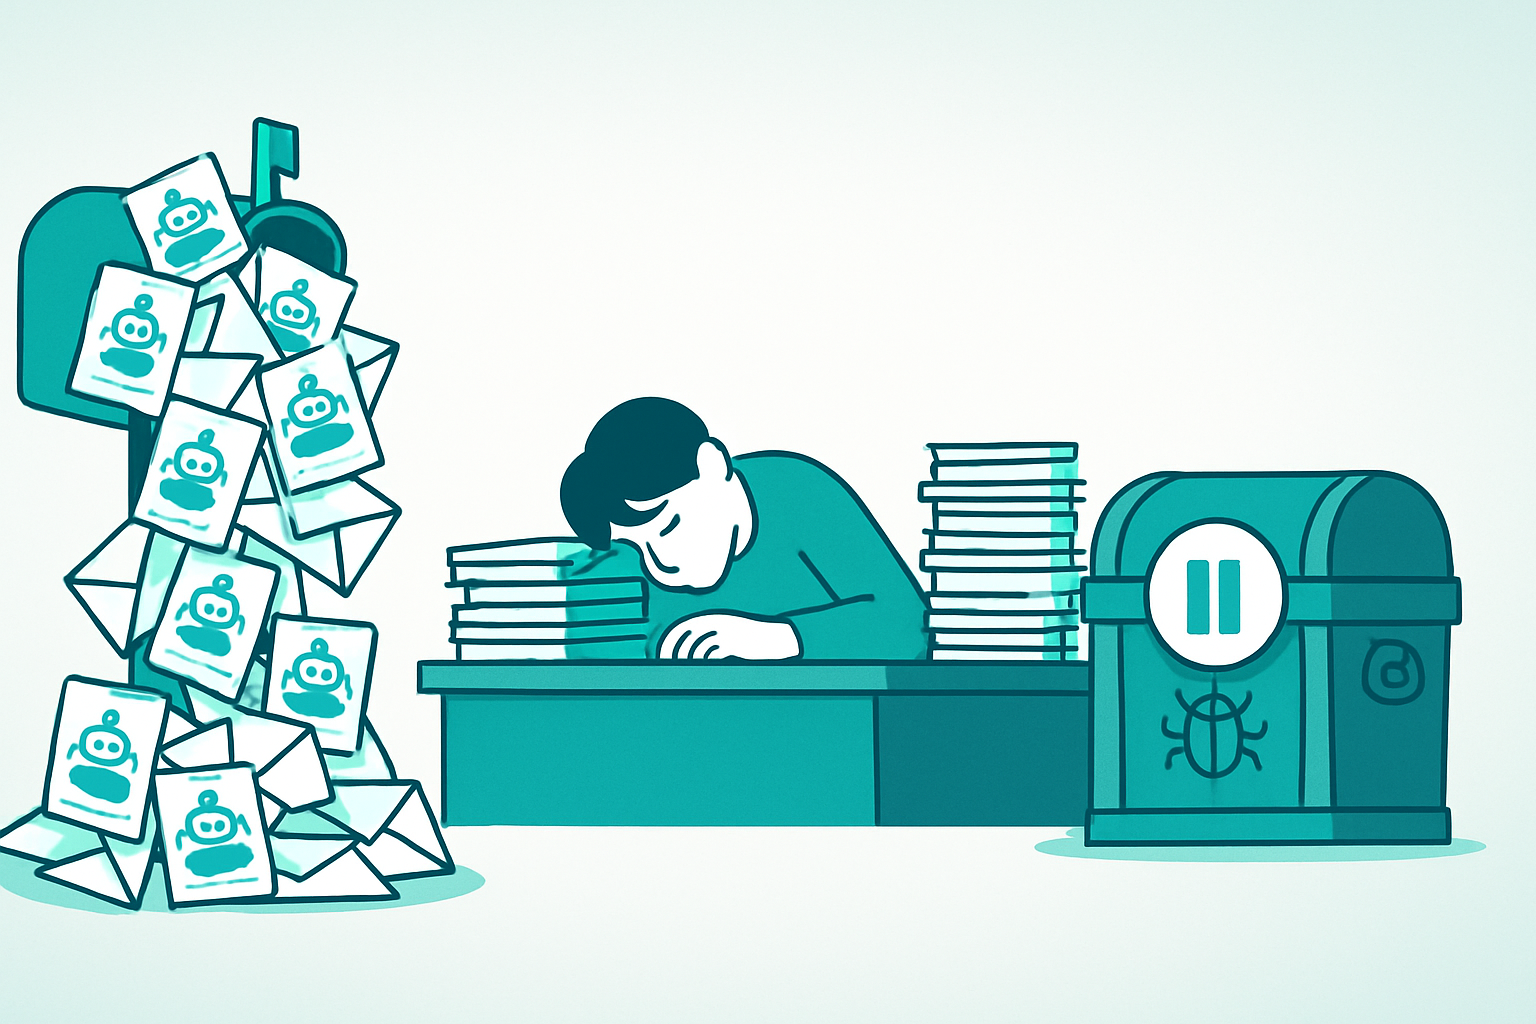
AI 工具的普及,正對漏洞獎勵計畫造成意想不到的衝擊。Google 的漏洞賞金獵人平臺 Bug Hunters 宣布,已暫停接收開源軟體漏洞獎勵計畫(Open Source Software Vulnerability Rewards Program,OSS VRP)中的產品漏洞通報。原因是大量由自動化工具產生的無效通報湧入,讓審核團隊不堪負荷。不過,Google 仍持續受理與開源軟體供應鏈相關的漏洞通報。
漏洞獎勵計畫是資安領域的重要機制。科技公司透過提供獎金,鼓勵資安研究人員發現並回報軟體中的安全漏洞,讓公司能在駭客利用之前修補問題。這種做法讓企業能借助全球資安社群的力量,找出內部團隊可能遺漏的漏洞。Google 的 OSS VRP 專門針對其開源軟體專案,鼓勵研究人員回報這些專案中的安全問題。
然而,AI 工具的興起改變了漏洞回報的生態。有些人利用 AI 或自動化工具大量掃描程式碼,產生大量看似漏洞的通報並提交,期望從中獲得獎金。這些通報中有許多是無效的,可能是誤判、重複或根本不構成安全問題。審核團隊必須逐一檢視這些通報,判斷其真偽,大量無效通報消耗了寶貴的審核資源,反而讓真正有價值的通報難以被及時處理。
業界分析人士指出,這個現象與 arXiv 限制每人每月提交論文數量的情況如出一轍,都是 AI 生成的大量低品質內容,對既有的系統造成負擔。AI 大幅降低了產生內容的成本,但審核與驗證這些內容的成本並未同步降低,這種不對稱正在衝擊許多依賴人工審核的機制。暫停產品漏洞通報雖然能緩解審核壓力,但也可能讓部分真正的漏洞無法被及時發現。
對產業的影響方面,這起事件提醒資安產業,需要發展能有效過濾 AI 生成無效通報的機制,例如提高通報的品質門檻、要求提供可重現的驗證步驟,或運用 AI 協助初步篩選。漏洞獎勵計畫的設計,也可能需要調整以因應 AI 時代的新挑戰。
展望後續,外界將關注 Google 何時恢復受理產品漏洞通報、是否推出新的審核機制,以及其他企業的漏洞獎勵計畫是否面臨類似的問題。