OpenAI Codex 曝雙沙箱逃逸漏洞,唯讀模式也可越界執行命令
2026/09/22
資安研究人員揭露 OpenAI Codex 的兩項沙箱逃逸漏洞,分別影響 Codex CLI 與 Codex Desktop。其中 Heapjack 漏洞可在最嚴格的唯讀模式下取得信任權杖,要求沙箱外的主機端程式執行命令。兩項漏洞已於 8 月修補。
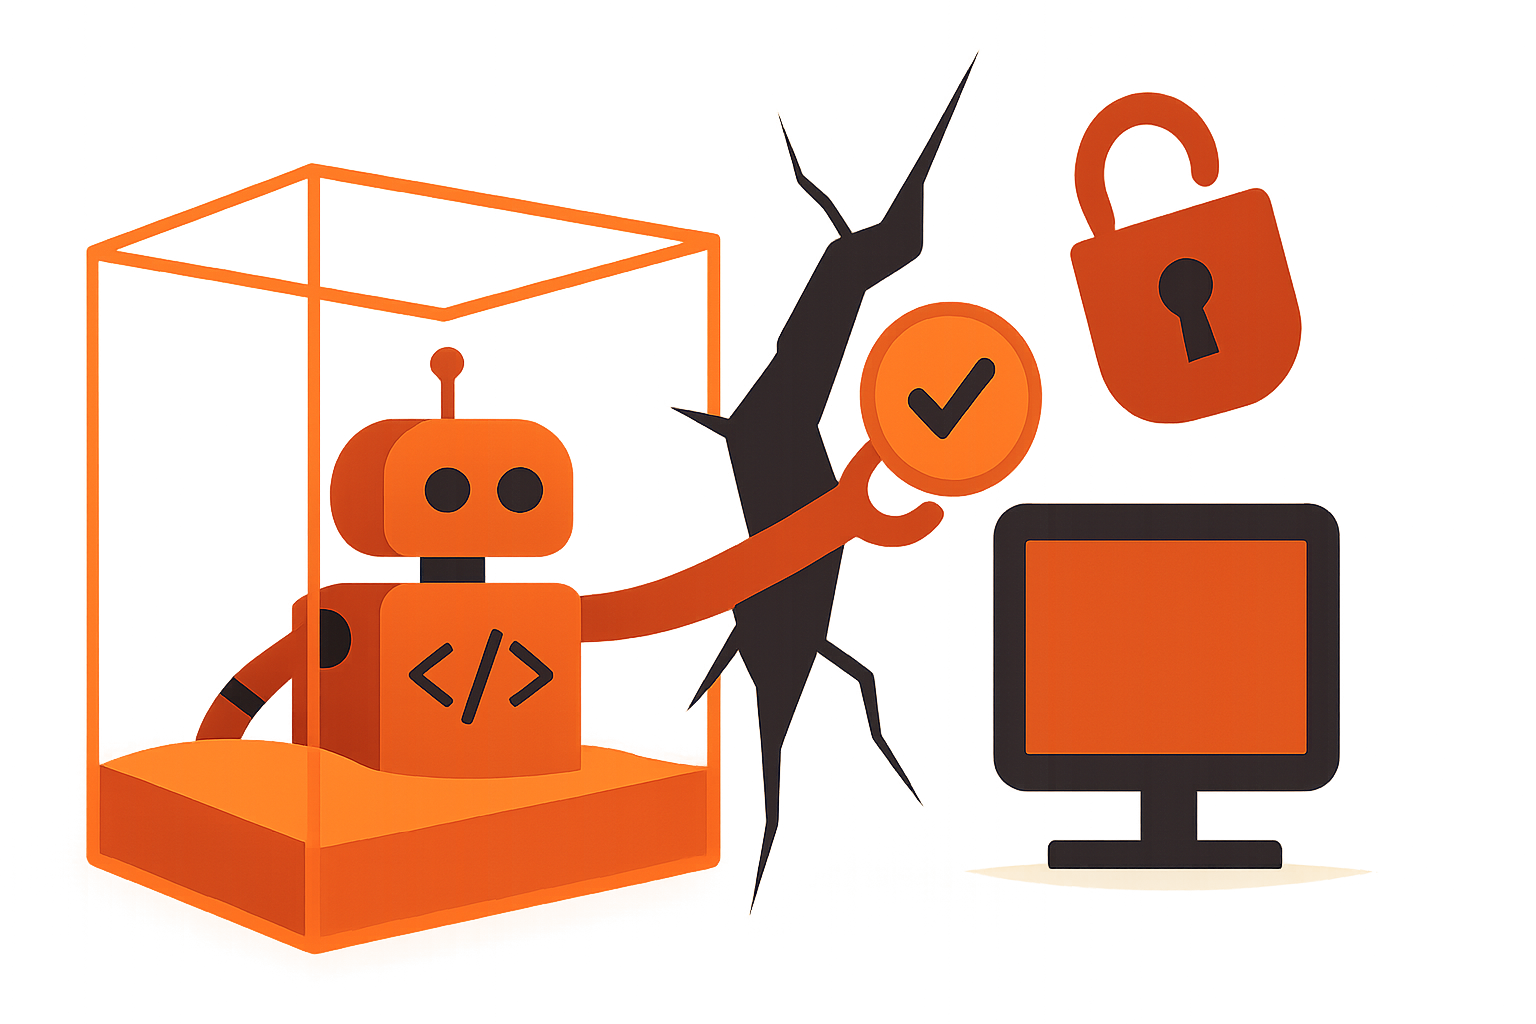
AI 代理平臺業者的資安研究人員揭露 OpenAI Codex 的兩項沙箱逃逸漏洞,分別影響 Codex CLI 與 Codex Desktop。其中名為 Heapjack 的漏洞可在 Codex 最嚴格的唯讀模式下,讓受限制的程式取得信任權杖,進而要求沙箱外的主機端程式執行命令。兩項漏洞均已於 8 月完成修補。
沙箱是 AI 程式開發代理的核心安全機制。當 AI 代理能讀取專案檔案、執行程式碼與呼叫工具時,若不加以隔離,惡意或錯誤的指令就可能影響整台主機。沙箱的作用,就是把代理的行為限制在受控範圍內。
「唯讀模式也能越界」之所以嚴重,在於它突破了使用者的心理預期。開發者選擇唯讀模式,通常是為了在不信任的程式碼或不確定的任務中確保安全;若這個最保守的設定仍可被繞過,安全假設就失去依據。業界分析人士指出,沙箱逃逸在傳統軟體安全中早有先例,但 AI 代理的特殊之處在於,執行的指令可能來自模型的自主判斷,或來自它所處理的外部內容。
這也連結到近期廣泛討論的提示注入風險。當代理讀取的原始碼、文件或網頁中藏有惡意指令,模型可能將其當作任務的一部分執行;若此時沙箱存在漏洞,影響就會擴散到主機層級。
對開發團隊而言,實務上的因應包括:及時更新 AI 開發工具至最新版本、在處理不受信任的程式碼時使用額外的隔離環境、限制代理可存取的憑證與網路範圍,並保留完整的執行紀錄以便事後追查。
後續觀察重點在於同類工具是否存在相似問題、業者的漏洞揭露與修補機制是否完善,以及 AI 代理沙箱的安全標準能否逐步建立。